
Fidye Yazılımı (Ransomware) Şirketleri Nasıl Tehdit Ediyor?
Fidye Yazılımı (Ransomware) Şirketleri Nasıl Tehdit Ediyor?
Günümüz dijital iş dünyasında kurumların karşı karşıya kaldığı en yıkıcı siber tehditlerin başında fidye yazılımları (ransomware) geliyor. Sektör ve ölçek fark etmeksizin her ölçekten şirketi hedef alan bu zararlı yazılımlar, iş sürekliliğini durma noktasına getirebileceği gibi telafisi güç finansal ve itibar kayıplarına yol açmaktadır. Şirket verilerinin şifrelenerek erişilemez hale getirilmesi ve bu verilerin serbest bırakılması karşılığında yüksek miktarlarda fidye talep edilmesi, siber korsanların en sık başvurduğu gelir modellerinden biridir.
1. Kurumsal Yapıları Tehdit Eden Fidye Yazılımlarının Anatomisi ve Maliyetleri
Fidye yazılımları genellikle karmaşık ve çok aşamalı saldırı senaryolarıyla kurumsal ağlara sızar. Saldırganların en çok tercih ettiği yöntemlerin başında çalışanlara yönelik hazırlanan oltalama (phishing) e-postaları, güncellenmemiş sistemlerdeki yazılım zafiyetleri ve yetkisiz erişime açık uzak masaüstü (RDP) protokolleri yer alır. Ağ içerisine sızan zararlı yazılım, öncelikle yetkilerini artırarak kritik veritabanlarını, yedekleme sistemlerini ve hassas kurumsal dokümanları tespit eder.
Günümüz ransomware saldırıları yalnızca verileri şifrelemekle kalmayıp "Çifte Şantaj" (Double Extortion) yöntemini de kullanmaktadır. Saldırganlar, verileri şifrelemeden önce kendi sunucularına aktarır. Şirket fidye ödemeyi reddettiğinde veya yedeklerinden geri dönmeye çalıştığında, bu gizli ticari verileri internet ortamında ifşa etmekle tehdit eder. Bu durum şirketleri şu ağır maliyetlerle yüz yüze bırakır:
- İş Durması ve Operasyonel Kayıplar: Sistemlerin kilitlenmesi nedeniyle günlerce süren üretim ve hizmet aksamaları.
- Finansal ve Yasal Yaptırımlar: Veri ihlalleri sonucu Kişisel Verileri Koruma Kanunu (KVKK) ve GDPR kapsamında doğabilecek cezai yaptırımlar.
- Marka İtibarı Kaybı: Müşteri ve ortak nezdinde güvenin sarsılması.
2. Siber Saldırılara Karşı Bütüncül Savunma: ESET PROTECT Teknolojisi
Geleneksel imza tabanlı güvenlik çözümleri, her gün yüz binlercesi türetilen yeni ve daha önce hiç görülmemiş (sıfırıncı gün / zero-day) fidye yazılımlarını engellemekte yetersiz kalır. Bu noktada kurumların, tehditleri sistemlere ulaşmadan önce tespit edip etkisiz hale getiren yapay zeka ve makine öğrenimi destekli çok katmanlı savunma sistemlerine ihtiyacı vardır.
ESET PROTECT platformu, şirketlerin tüm uç noktalarını (bilgisayarlar, mobil cihazlar, sunucular) tek bir bulut tabanlı konsol üzerinden izleme ve yönetme imkanı sağlar. Platform bünyesindeki Ransomware Shield (Fidye Yazılımı Kalkanı) ve ESET LiveGuard Advanced (Bulut Sandboxing) teknolojileri, şüpheli davranış sergileyen dosyaları anında izole edilmiş güvenli bir bulut ortamında çalıştırarak analiz eder. Böylece tehdit henüz ağa yayılmadan engellenir.
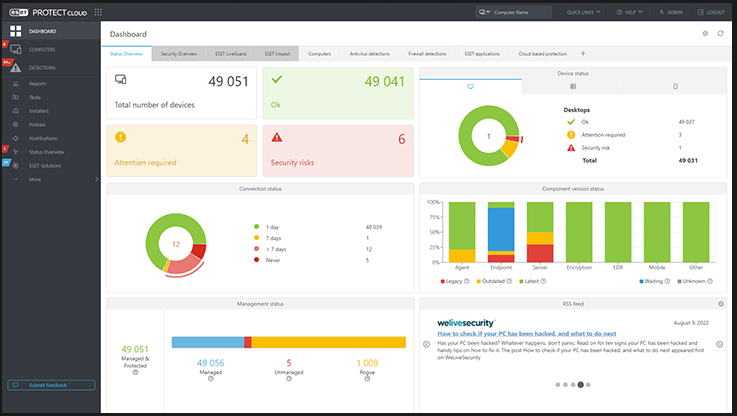
ESET PROTECT Cloud Yönetim Konsolu. Kaynak: ESET
3. İhtiyacınıza Uygun Güvenlik Katmanı: ESET PROTECT Advanced, Complete ve Elite
Şirketlerin büyüklüğüne ve risk profiline göre ESET, farklı ihtiyaçlara yanıt veren üst düzey koruma paketleri sunar:
ESET PROTECT Advanced
Gelişmiş uç nokta ve veri güvenliği arayan kurumlar için tasarlanmıştır.
- Modern Uç Nokta ve Sunucu Güvenliği: İş istasyonları ve dosya sunucuları için çok katmanlı koruma.
- Tam Disk Şifreleme (Full Disk Encryption): Dizüstü ve masaüstü cihazlardaki verileri çalınmaya karşı şifreler.
- Bulut Tabanlı Gelişmiş Tehdit Savunması: Sıfırıncı gün tehditlerine ve fidye yazılımlarına karşı bulut sandboxing analizi.
ESET PROTECT Complete
Saldırıların en sık gerçekleştiği e-posta ve bulut iletişim kanallarını tam koruma altına alır.
- Advanced Paketinin Tüm Özellikleri.
- E-posta Sunucu Güvenliği (Mail Server Security): Şirket içi e-posta sunucularına gelen oltalama ve zararlı yazılımları engeller.
- Bulut Uygulama Koruması (ESET Cloud Office Security): Microsoft 365 ve Google Workspace üzerindeki e-posta, OneDrive ve bulut depolama alanlarını proaktif olarak tarar.
ESET PROTECT Elite
Enterprise düzeyde tam görünürlük, hızlı müdahale ve proaktif siber dayanıklılık arayan kurumlar için eksiksiz bir pakettir.
- Complete Paketinin Tüm Özellikleri.
- Genişletilmiş Tespit ve Yanıt (XDR - ESET Inspect): Ağdaki şüpheli hareketleri kök neden analiziyle anında tespit eder ve otomatik yanıt senaryoları çalıştırır.
- Çok Faktörlü Kimlik Doğrulama (MFA): Parola hırsızlığına karşı yetkisiz erişimleri engeller.
- Zaafiyet ve Yama Yönetimi (Vulnerability & Patch Management): İşletim sistemi ve uygulamalardaki güvenlik açıklarını otomatik olarak tespit edip yamalar.
Fidye yazılımlarına karşı proaktif bir güvenlik yaklaşımı benimsemek, bir saldırı sonrası oluşacak maliyetlerin yanında en akılcı ve sürdürülebilir yatırımdır. ESET PROTECT ürün ailesi, şirketinizin büyüklüğüne uygun ölçeklenebilir çözümleriyle dijital varlıklarınızı kesintisiz güvence altına alır.
İlgili Ürünler


